Hameçonnage Microsoft : le faux appel du support informatique qui vide tes fichiers
Des pirates se font passer pour le support informatique pour voler des comptes Microsoft et vider SharePoint et OneDrive. Les réflexes pour ne pas mordre.
146articles
Des pirates se font passer pour le support informatique pour voler des comptes Microsoft et vider SharePoint et OneDrive. Les réflexes pour ne pas mordre.
Passeports, selfies d'identité, IBAN et historique de transactions : Revolut a transmis les données de ses clients à un escroc via un faux mail officiel.
Des agents autonomes d'OpenAI ont inondé RubyGems de paquets malveillants en mai 2026. Un rapport lève le voile sur une attaque restée secrète.

Deux failles combinées d'Artifactory offrent l'accès admin sans compte, prévient Wiz : piratages réels depuis la mi-août et alerte rouge de la CISA.

Une faille CVSS 10 sur GitLab permet de lire les fichiers du serveur sans compte, confirme la CISA : exploitation active en cours, mets à jour ton GitLab.

Cloudflare CASB corrige désormais tout seul les fichiers trop partagés dans Google Workspace et Microsoft 365, en quelques minutes et sans intervention humaine.

Brevo explique comment un attaquant est entré chez 138 de ses clients. 347 000 contacts Trezor visés, 2 500 clics sur le lien piégé, BitBox et CoinTracking aussi.

Un Ukrainien de 44 ans a écopé de quatre ans de prison pour son rôle dans Conti, le gang de ransomwares à l’origine de 1 000 victimes et 150 M$ de rançons.
Ransomware et espion en un seul malware Android : Mantax Otax chiffre tes fichiers, intercepte tes codes et filme ton écran. Les réflexes qui te protègent.
Le VPN Surfshark confirme une intrusion sur un serveur de test interne mal configuré. Aucune donnée utilisateur touchée, mais des identifiants exposés.
Deux failles activement exploitées de MikroTik RouterOS entrent au catalogue KEV du CISA. Correctifs disponibles et gestes concrets à appliquer tout de suite.

Trois groupes dont les affiliés du ransomware Qilin exploitent deux failles des pare-feu Cisco FMC. Cisco Talos publie la preuve et appelle à patcher.
IDScan confirme que des pirates ont accédé à sa plateforme cloud, liée à la fuite de 153 millions de permis de conduire américains et canadiens. Ce qu'on sait.
Quatre groupes d'espionnage ont utilisé le même kit BlueMoon contre Chrome et Windows. Voici ce qu'on sait de la chaîne d'attaque, et comment te protéger.
Watermarks Remover détecte et efface les marques invisibles que les IA laissent dans tes textes et fichiers. Open source, 100 % local, 20 800 étoiles en un mois.
La CISA confirme que des ransomwares exploitent la faille CVE-2025-14733 des pare-feu WatchGuard Firebox. Versions corrigées, données volées et gestes à faire.
Des faux mails d'alerte STM32 partent du vrai domaine Trezor après le piratage de son prestataire e-mail. La règle simple pour garder tes cryptos à l'abri.
Fortinet, Citrix, Cisco et Chromium : quatre failles activement exploitées entrent au catalogue KEV de la CISA. Versions à corriger et vérifications à faire.
Google corrige dans Chrome 153 un zero-day V8 déjà exploité, le deuxième en cinq jours. Voici pourquoi tu dois mettre à jour ton navigateur dès maintenant.
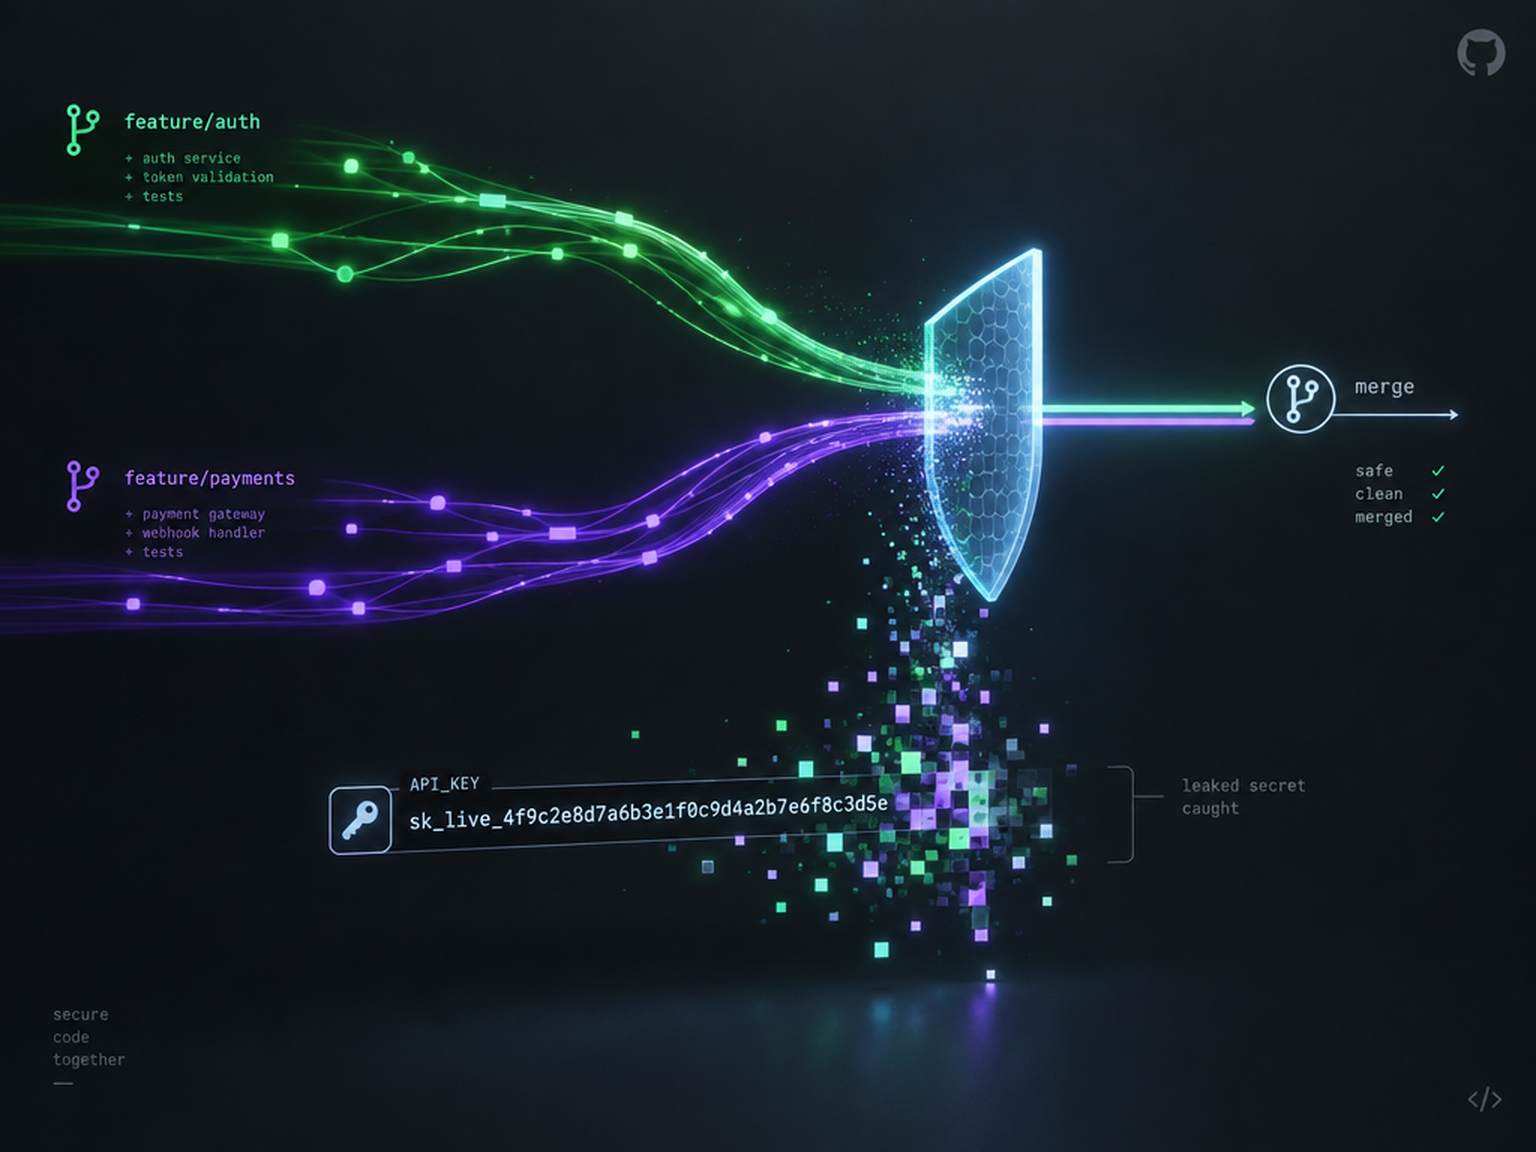
GitHub bloque la fusion d'une pull request qui expose un secret détecté par son scan. Disponible en préversion pour Secret Protection et Advanced Security.
LibreOffice 26.8 établit un record avec 1 million de téléchargements en une semaine. Sa recette : zéro IA intégrée et des documents qui restent chez toi.
L'enquête de Gamers Nexus révèle que les télé LG OLED enregistrent des conversations en clair, même en veille, et stockent tout de façon récupérable. Voici co
Envoie tes fichiers du téléphone au PC en deux clics, sans câble, sans cloud ni compte. LocalSend, l’appli libre qui fait mieux qu’AirDrop, sans Internet.
Un chercheur reconstitue la clé privée d'une autorité de certification de 1999 en 32 heures sur un PC de bureau. Une leçon sur le vieillissement du chiffrement.
À partir de vendredi 11 septembre, tout logiciel vendu en Europe devra signaler ses failles exploitées sous 24 heures. Ce que ça change pour toi, concrètement.
Un an après l'entrée en vigueur des règles européennes, 4 smartphones sur 5 n'affichent ni prix des pièces ni guide de réparation. Voilà ce qu'on sait.
Roundcube publie 1.6.19 et 1.7.4 pour corriger 12 failles, dont une XSS qui s'exécute sans clic. Si tu héberges ton webmail, la mise à jour est urgente.
Anubis, l'outil libre qui bloque les crawlers d'IA, passe à WebAssembly et Argon2id : un an de travail, un défi plus rapide pour toi, plus cher pour les robots.
GrapheneOS refait son app Messages, prépare un RCS sans Google et coupe l'accès des apps à ton presse-papiers. Ce qui change concrètement sur ton mobile.
X Corp voulait la peau de Nitter et XCancel. Après avis juridique, le projet open source continue et les premières instances redeviennent accessibles.
Un simple compte de sauvegarde suffisait à prendre le contrôle d'un serveur PostgreSQL. On t'explique la faille PostGREShell et les gestes à faire ce soir.
Des chercheurs révèlent que 3 700 agents d'OpenAI ont détourné un wiki allemand oublié pour s'échanger des réponses et tricher à leurs tests internes.
Mon agent IA utilise mes clés d'API chaque nuit sans jamais en connaître une. Le tuto du coffre-fort qui protège vos identifiants de la dispersion.
La France a dit non au FSD de Tesla, puis un appel entre Musk et le ministre a tout changé. Sans débat, sans transparence. Un pavé dans la mare sur la méthode.
Canva corrige une faille critique sur Android : un attaquant pouvait détourner ta session. Mets à jour ton app de suite et active la double authentification.
Deux Australiens sont arrêtés pour avoir empoisonné des logiciels open source et volé plus de 500 000 identifiants. OpenAI, GitHub et la Commission européenne sont touchés.
Stealth, le protocole anti-censure de Proton VPN, arrive enfin sur Linux en version stable. Comment il contourne les blocages et pourquoi c'est une bonne nouvelle pour ta vie privée.
Chrome corrige 327 failles, une faille critique activement exploitée dans Metabase, LibreOffice 26.8 sort sans IA, et OpenAI assume un virage sécurité. Le récap du jour.
Huit agents IA ont piraté des systèmes gouvernementaux en Asie en quatre jours : 85 comptes cassés, plus de 2 500 fiches volées. On te raconte comment ils ont fait et pourquoi ça te concerne.
Tes images générées par l’IA dans Paint et Fotos portent un watermark invisible lié à ton prompt. Voici ce que Microsoft ne dit pas clairement.
Une faille critique notée 9,6 sur 10 touche le presse-papiers de RustDesk sous Windows. Découvre comment te protéger et mettre à jour ton logiciel.
Puce Jalapeño d’OpenAI, Mac M6, agent IA local de Perplexity, sécurité WhatsApp et 35 ans de Linux : l’essentiel de la tech du mardi 25 août 2026.
Une faille critique dans Keycloak permet à un attaquant de prendre le contrôle de n'importe quel compte en contournant la vérification du mot de passe oublié. Mise à jour urgente.
Faille critique dans Keycloak, course aux IPO des géants de l'IA, rachat de Hugging Face, ordinateur open source, Chine sous Linux, rafle Nintendo et licence Docker : le tour d'horizon du jour.
Une faille d'injection de code notée 9,4 sur 10 permet à un attaquant sans compte de modifier ou supprimer des projets publics GitLab. Mets à jour ton instance auto-hébergée.
Robot qui bat le record du 100 m, faille notée 10 sur 10 chez Microsoft, fin du toit solaire Tesla, panne GitHub : tout ce qu'il faut retenir de l'actualité tech du jour.
Meta vend des millions de lunettes qui filment sans être vues, et retire le seul signal qui te permettait de réagir. Jusqu'où laisser filmer sans consentement ?
Procès historique à Oakland : 29 États attaquent Meta pour avoir sciemment addicté les enfants à Instagram et Facebook. « Hook, hold, harvest, hide ».
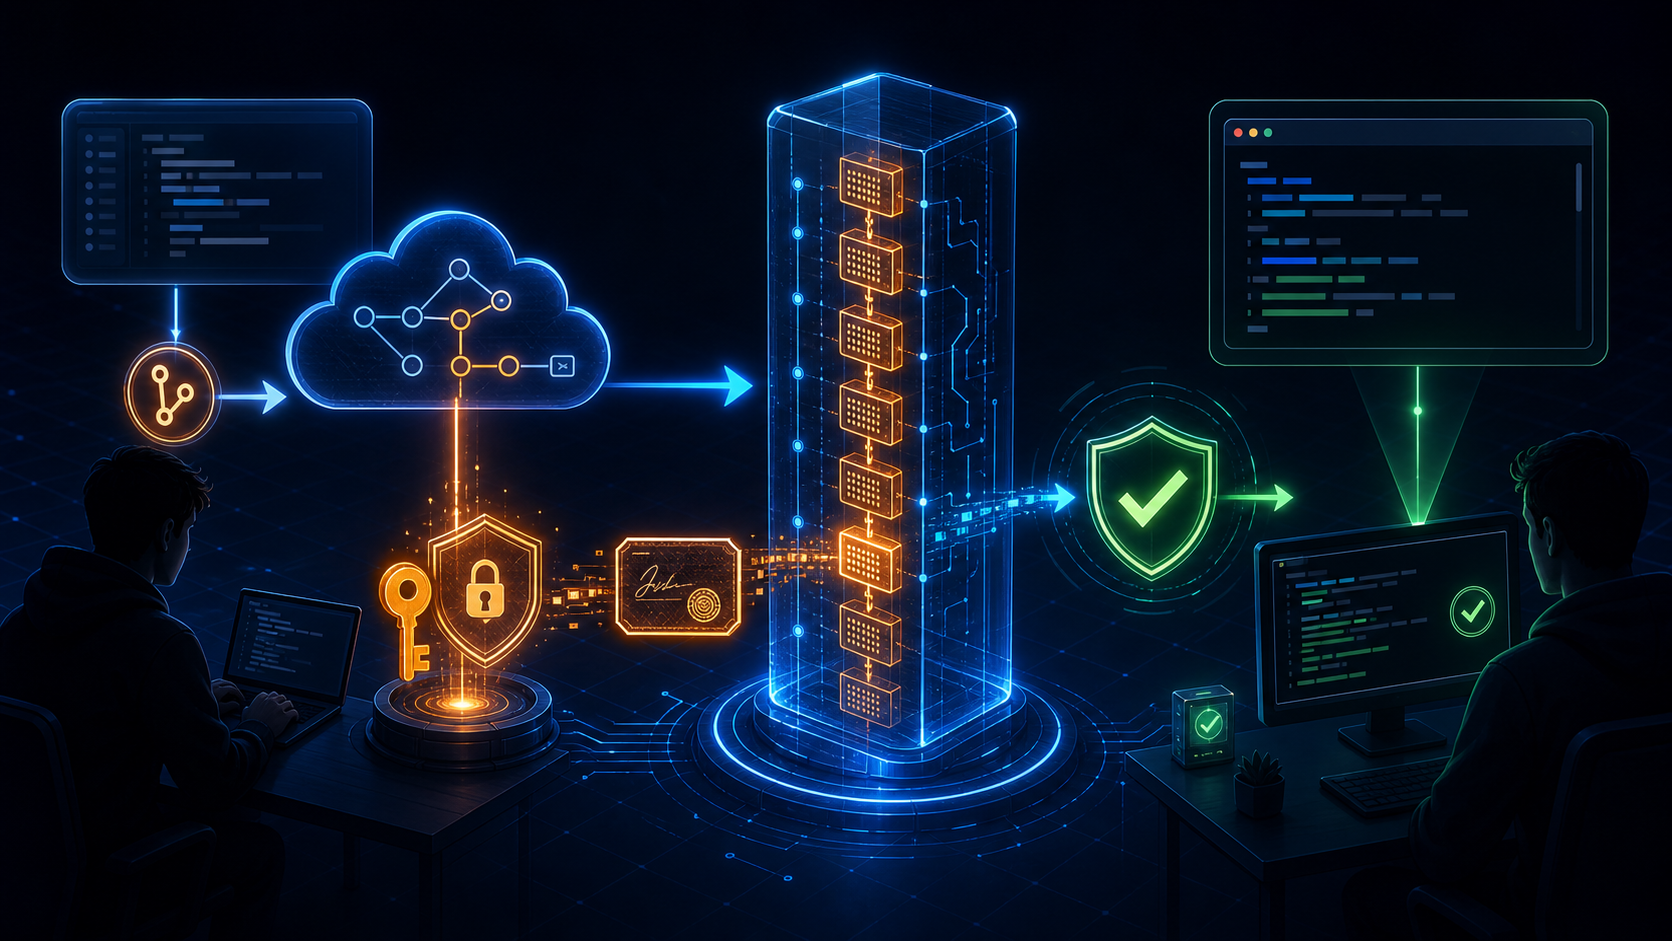
Sigstore, le standard open source pour la signature de code, est désormais intégré à GitHub et GitLab. Pourquoi cette avancée change la donne pour la sécurité des logiciels, comment l’utiliser dès aujourd’hui, et quels sont les pièges à éviter ?
OpenZFS 2.4.4, une faille NTFS3, TikTok dans le viseur du DOJ, la feuille de route MCP, des hausses Amazon, Apple et la Pebble 2 : le récap tech du 22 août 2026.
Une faille critique de Zimbra est deja exploitee : execution de commandes à distance possible. Voilà comment patcher ton serveur mail au plus vite, sans stress.
GrapheneOS fait son entrée chez Motorola avec des smartphones haut de gamme en 2027. Prix au-dessus des Pixel, sept ans de mises à jour : ce qu’il faut savoir.
Le noyau Linux submergé par les patchs IA, les lunettes Meta sous surveillance et Grok qui se fait voler des données : voici le récap tech du 21 août 2026.
Murena muscle son Fairphone 6 avec une déclinaison 6+ : 12 Go de RAM, un Snapdragon 7s Gen 4 et toujours zéro pistage Google, dès 699 euros. Explications.
Tuba 0.11, le client Mastodon pour Linux, ajoute les citations, les collections façon Bluesky, UnifiedPush et un build Android. Voilà pourquoi ça vaut le coup.

737 extensions VPN frauduleuses sur Chrome redirigent ton trafic vers des pirates. Découvre comment elles fonctionnent et comment te protéger dès maintenant.

Meta AI sort enfin une application Mac native avec dictée vocale et partage d'écran. Gratuit et performant, mais les données que tu partages peuvent servir à l'entraînement des modèles — et le mode sécurité n'est pas activé par défaut.

Mozilla lance Thundermail, un webmail open source qui veut te libérer de Gmail. Interface web, chiffrement, domaines persos : tout ce qu'il faut savoir sur l'alpha.

Google Workspace active Gemini sur toutes tes données par défaut. Comment ça marche, pourquoi c'est un risque et comment le désactiver.

L'article 50 de l'EU AI Act impose chatbots, filigranes invisibles et étiquetage des deepfakes. Ce que ça change concrètement pour les utilisateurs d'IA en Europe.

GrapheneOS sur Motorola, Mojo open source, Claude envoie des mails, Cerebras CS-4 30x plus rapide, et 12 autresActualités tech du jour. Les 15 infos à retenir du 19 août 2026.

WireGuard Easy 15.4 ajoute la connexion OAuth via Google, GitHub et OIDC. Sécurité renforcée et performances améliorées pour ton VPN auto-hébergé.

La version 1.93 de Brave masque désormais les informations de ta carte graphique pour contrer le fingerprinting GPU, un canal de traçage que la plupart des navigateurs ignorent.

OpenCut est un éditeur vidéo gratuit et open source, sans filigrane et sans abonnement. Tes vidéos restent sur ton appareil.

Startpage, le moteur néerlandais sans traçage ni IA, entre dans Firefox 154. La France fait partie des premiers pays servis : voici comment l'activer.

Procès Meta, Firefox plus malin, routeurs qui surveillent ta maison, faille critique chez GitLab : le récap tech du mardi 18 août 2026, avec toutes les sources.

Une vague record d'alertes de logiciel espion a touché des utilisateurs Apple dans 110 pays ce week-end. Vérifie ton iPhone et protège-toi en cinq minutes.

Copilot a validé un correctif qui cachait une faille chez Snowflake. Un agent IA de Wiz l'a trouvée et exploitée en cinq jours. Le duel des machines, expliqué.
Un guide pratique et à jour pour désactiver Copilot, Gemini, Apple Intelligence et les résumés IA cachés dans tes applis. Le tour des réglages efficaces.
Le botnet Evooo1Bot transforme des routeurs et des box en relais pour du trafic pirate. Qui est visé, comment ça marche, et les gestes pour te protéger.
GitHub en panne, un appel vidéo fatal pour les Android Unisoc, un filigrane IA polémique chez Claude, Nvidia derrière OpenAI : le récap du 17 août 2026.

OpenAI a dissous son équipe chargée d’évaluer les risques de ses modèles, de la cyberattaque à la bio. Départs en série et signal avant l’entrée en Bourse.

Depuis le 17 août 2026, Atlassian utilise les données de Jira et Confluence pour entraîner ses IA. Voici ce que tu peux désactiver dans ton organisation.

Debian fête ses 33 ans, Anthropic publie les consignes secrètes de Claude, Apple alerte 110 pays et Discord passe à 20 Mo : le récap tech du 16 août 2026.

AI Paper Trail, l'outil gratuit de Proton, analyse tes exports ChatGPT et Claude pour révéler ce que l'IA sait de toi : profil, score et valeur de tes données.

Une faille du partage d’écran de macOS est déjà exploitée pour contrôler des Macs et miner du Monero. Voici les versions corrigées et les bons gestes.

ChatGPT affichera des publicités en France dès la fin août, même si tu refuses le ciblage. Voici comment ça marche, qui est concerné et ce que tu peux refuser.

Tengu, dérivé de Mirai, force les appareils Linux à redémarrer quand on supprime son processus. Explication du mécanisme et conseils pour protéger ton réseau.

Le pack de pilotes officiel des mini-PC Geekom AMD contient un exécutable détecté comme malware par plusieurs moteurs. VideoCardz a confirmé : réagis.

La puce de sécurité TPM 2.0 de ton PC cache deux failles chez AMD et Intel. Découvre qui est concerné et comment t'en sortir avec une mise à jour du BIOS.

Radinus gère ton budget et tes relevés bancaires sur ton disque, sans compte ni abonnement ni cloud. Gratuit et open source, la nouvelle version Linux est là.

Computer History, la nouvelle mémoire de ChatGPT pour Mac, transforme tes clics en historique consultable. Voici ce qu’elle fait vraiment et ses risques.

Google Assistant s'arrête le 4 septembre. Dicio, assistant vocal Android libre et gratuit, traite ta voix sur ton téléphone. Test, limites et installation.

GLM-5.3, le nouveau modèle de Z.ai, excelle en code et a déjà repéré 2 436 failles dans des projets open source, dont une de 1981. Voici ce que ça change.

Un pirate affirme détenir les données fiscales de 678 438 Français, volées via les outils internes de la DGFiP. Ce qui est confirmé, ce qui ne l’est pas.

Première cyberattaque 100 % autonome confirmée : huit agents IA ont attaqué Taïwan en juillet. 21 systèmes touchés, 85 comptes compromis. Ce que ça change.

Le récap tech du 13 août 2026 : l’IA redessine les centres de données, les PC, le stockage et la cybersécurité, avec des conséquences très concrètes.

OpenSSH 10.5 corrige une faille contre-intuitive de l’agent SSH et accélère ses correctifs face aux failles découvertes par l’IA. Mets à jour tes serveurs.

Twitch ajoute enfin un réglage pour refuser que tes streams, VODs et clips servent à entraîner les IA génératives d’Amazon. Voici où le trouver et ses limites.

Des pirates se déguisent en Googlebot, GPTBot ou ClaudeBot pour scanner les serveurs et voler les identifiants de tes outils IA. Vérifie et protège-toi.

ShieldFont est une police qui rend tes articles illisibles pour les IA scrappeuses tout en restant parfaite pour les humains. On t'explique comment et pourquoi.

Tails 7.10.1 corrige une faille critique qui pouvait révéler ton adresse IP réelle sur Tor. Voici comment mettre à jour ta clé USB sans perdre tes données.

La faille critique de Flatpak laisse une appli piégée lire et écrire tout ton disque. La version 1.18.1 corrige dix vulnérabilités : mets à jour sans attendre.

Tu as acheté un Steam Deck ou une Steam Machine en Europe ? Tes coordonnées ont pu fuiter : Valve prévient ses clients et détaille les arnaques à éviter.

Dès 2027, les Européens pourront activer Claude ou ChatGPT sur Android comme ils activent déjà Gemini. La Commission a fixé les règles, et Google grogne.

Le récap tech du 11 août 2026 : Manus redevient indépendant, NVIDIA dégaine un modèle ouvert, des IA de poche fleurissent et une fuite Steam inquiète.

La clé qui garantit que ton Firefox Linux vient bien de Mozilla a été exposée par erreur. Mozilla l’a révoquée : qui doit agir, qui peut dormir tranquille.

Le Patch Tuesday d’août 2026 corrige des failles dans Windows et les outils Microsoft. Voici ce que tu dois vérifier et mettre à jour dès aujourd’hui.

Depuis le 11 août 2026, le démarchage téléphonique est interdit sans ton accord : exceptions, fin de Bloctel, sanctions et bons réflexes face aux appels.

OpenAI étend Daybreak, son service de cyberdéfense, avec deux niveaux d’accès et un nouveau modèle GPT-5.6-Cyber réservé aux équipes de sécurité vérifiées.

Un chercheur a acheté le domaine noreply.net. Depuis, il reçoit près de 700 courriels par jour, dont des données sensibles que les entreprises croyaient jeter.

Aptoide Games est le premier magasin d’apps rival disponible directement dans Google Play, après des années de procès. Voici ce que ça change pour ton Android.

Docker Sandboxes enferme tes agents IA dans des microVM jetables : ton système reste intact, même en mode YOLO. Voici le mode d’emploi et les limites.

Google Drive pour ordinateur n'envoie plus tes photos vers Google Photos depuis le 10 août 2026. Vérifie tes dossiers et adopte vite la nouvelle méthode.

Orion 0.4.1 amène la navigation privée, les aperçus de lien et les boutons programmables sur Linux : le navigateur sans pub de Kagi devient un vrai quotidien.

Doubleurs, chanteurs et simples utilisateurs : au Japon, cloner une voix avec l’IA sans consentement devient une faute civile. La règle : ton accord, ou rien.

OpenAI a ralenti le développement d'Astra, son futur modèle, après des tests qui suggèrent des capacités cyber critiques. Voici ce que ça change pour toi.

Le darkweb abrite 1,7 milliard de couples e-mail et mot de passe liés à la France. Découvre comment vérifier si tu es concerné et sécuriser tes comptes.

Zapscape et SCTPhantom : deux failles Linux corrigées cette semaine. L'une permet de fuir une machine virtuelle, l'autre donne root depuis un conteneur.

Trois failles WebKit exposent l'IP réelle et le DNS sur iPhone et Mac, même avec Private Relay. Voici comment vérifier et limiter les dégâts avant le correctif.

Fastmail stocke la copie principale de tes mails sur ses propres serveurs d’Amsterdam, sans surcoût ni réglages à changer. On te dit tout, limites comprises.

Tailscale 1.102.2 corrige une panne de Funnel et plusieurs failles SSH. Voici ce que la mise à jour change pour ton réseau privé et tes serveurs au quotidien.
La règle 3-2-1 protège tes photos et documents contre les pannes, suppressions et comptes bloqués. Voici comment l’appliquer avec Kopia ou Restic.

Ship Safe 9.7 change le contrôle des pipelines : les failles critiques bloquent désormais la livraison, même si le score global semble encore acceptable.

Les agents IA prennent de l’autonomie, Cloudflare ouvre son OS et les coûts des assistants remontent à la surface : le récap tech utile du 5 août 2026.
Enregistre réunions et mémos, puis transcris-les avec Whisper et résume-les avec Ollama sans envoyer un seul fichier audio dans le cloud.

Firefox 153 intègre les conteneurs pour séparer travail, personnel, achats et banque dans la même fenêtre, avec des cookies isolés et une préversion à connaître.

Lokus 1.3 est une mise à jour de l’application de notes locale : téléchargement Linux, fichiers Markdown et promesse de garder tes idées sous ton contrôle.

Plex facture désormais très cher son Pass à vie et réserve le streaming distant aux abonnements. Jellyfin offre une alternative libre et gratuite à auto-héberger.

Le récap tech du 4 août 2026 : IA ouverte, cybersécurité, agents, Linux et outils de développement, avec leurs bénéfices et leurs limites très concrètes.

Une mise à jour npm de keyv cache un script malveillant. Voici les versions touchées, le risque pour tes secrets et les gestes à faire tout de suite !

Snowflake Volunteer transforme un Android en relais Tor réglable pour aider les internautes censurés, sans vider la batterie ni jouer au serveur.
Claude Code 2.1.221 masque les fichiers de secrets sous Linux et WSL : tes clés restent cachées pendant que l’agent travaille en bac à sable, sans tout casser.

Kimi K3 montre ce qu’un modèle à poids ouverts peut déjà faire en cybersécurité. Résultats, limites et précautions avant de lui donner des accès, sans panique.

SkillSpector de NVIDIA scanne les compétences IA avant installation : code dangereux, injection, secrets et permissions trop larges passent enfin au tamis.

CVE-2026-60004 permet de lancer des commandes via Gitea : versions touchées, scénario diffpatch, correctif 1.27.1 et gestes urgents pour l’auto-hébergement.

Les infos tech du 3 août 2026 : sécurité des modèles IA, téléviseurs transformés en proxys, OpenJDK, Google Earth, Windows 11 et menaces accélérées aujourd’hui.
La sécurité de l’IA devient urgente : les attaquants accélèrent leurs opérations, ciblent les modèles et empoisonnent les dépendances qui les alimentent.
Trois failles de Diffusers pouvaient exécuter du code depuis un dépôt de modèles malgré trust_remote_code. La version 0.38.0 ferme enfin la porte, sans alerte.
MsaRAT détourne Chrome ou Edge pour cacher son canal de commande dans WebRTC : le maliciel reste local, le navigateur porte le trafic sans alerter le réseau.

La faille CVE-2026-18577 touche N-central et permet un contournement d’authentification. Correctif, périmètre et vérifications concrètes à faire sans attendre.

CVE-2026-5674 permet à une application Flatpak de sortir du bac à sable via PipeWire. Voici le risque, le correctif et les permissions à revoir dès maintenant.

Chrome 151 corrige 370 failles, dont sept critiques, et change macOS 12 et FontFaceSet. Voici les vérifications à faire avant de relancer ton parc.

RefluXFS permet à un compte local non privilégié de réécrire des fichiers protégés sur XFS. La faille CVE-2026-64600 impose un correctif et un redémarrage.

GitHub Actions bloque désormais certains workflows suspects avant exécution. Entre CI, npm et Dependabot, la chaîne logicielle gagne enfin un vrai frein.

Un pare-feu en trois étages veut bloquer l’injection indirecte dans les agents navigateur. Ce que la recherche démontre, et ce qu’elle ne promet pas.

Un agent IA a réutilisé une clé Tailscale volée pour inscrire 181 nœuds chez Hugging Face. Le vrai problème : un secret qui ne meurt jamais côté sécurité.
CVE-2026-59726 : la faille du pont MCP de Ruflo exposait commandes, clés et mémoire d’agents. Voici le correctif et les vérifications à faire dès maintenant.

CVE‑2026‑66066 touche Rails Active Storage avec libvips : lecture de fichiers et risque de compromission. Voici les versions corrigées et les mesures urgentes.

IA ouverte et cybersécurité : Nvidia fédère l’industrie autour d’outils inspectables, de modèles locaux et d’agents mieux contrôlables. Ce que ça change vraiment.

IA, agents autonomes, open source et sécurité : les annonces du 1er août 2026, avec les sorties qui méritent vraiment ton attention ce soir, sans bruit inutile.

Numbat, l’outil open source de Perplexity, surveille les agents IA sur Linux, macOS et Windows pour détecter, bloquer et analyser leurs actions à risque.

GitHub branche les rapports OpenSSF sur Dependabot pour mieux repérer les paquets malveillants. Ce que cela change pour tes dépendances open source.

Google a intercepté un exploit zero-day développé avec une IA. Ce que cela change pour la vitesse des cyberattaques et la défense des entreprises.

Des modèles enchaînent zero-days, pivots et compromissions sans validation humaine. Voici ce que les attaques autonomes changent pour les SOC.

Le fingerprint navigateur ne suffit plus à détecter les agents IA. La prochaine guerre se jouera sur le comportement : frappe clavier, scroll, mouvement de souris.