Le téléphone sonne au bureau. Au bout du fil, quelqu'un se présente comme le support informatique : il faut tout de suite ajouter une passkey, cette clé d'authentification moderne, sous peine de bloquer ton compte. Le site qui s'ouvre ensuite ressemble trait pour trait à une page de connexion Microsoft. Sauf que ce n'en est pas une.
Microsoft a détaillé le 9 septembre une série d'intrusions actives dans des environnements cloud depuis mai 2026. Le schéma revient à chaque fois : un appel ou un SMS envoyé sur ton numéro personnel, une identité piégée, puis des téléchargements massifs de documents d'entreprise passés inaperçus pendant des heures. L'éditeur documente toute la chaîne dans son billet du Microsoft Security Blog, et elle mérite qu'on s'y attarde, parce que le point d'entrée n'est pas un logiciel vérolé mais une conversation.
Comment ça marche
Tout commence par de la recherche. Les pirates épluchent les réseaux sociaux professionnels pour repérer des noms, des rôles et des numéros. Puis vient l'appel, urgent, d'un « support informatique » qui n'existe pas, parfois relayé en interne par un compte collègue déjà compromis via Teams. Le lien envoyé mène vers un faux portail hébergé sur un domaine fabriqué pour l'occasion, du genre nom-de-ton-entreprise.add-passkey.com : ton propre nom d'entreprise dans l'adresse inspire une confiance factice, et les domaines changent toutes les quelques heures.
La passkey n'est jamais le but, c'est le prétexte. Derrière, deux techniques se cachent. Soit le faux site joue les intermédiaires : tu crois te connecter à Microsoft, la page transmet tout au pirate et récupère ta session ouverte au passage (technique dite AiTM, pour adversary-in-the-middle). Soit on te fait saisir un code d'activation sur la vraie page Microsoft, qui délivre alors un jeton à l'appareil de l'attaquant (le « device code phishing »). Dans les deux cas, ta double authentification est contournée sans jamais être cassée.
Une fois entré, l'assaillant s'installe durablement : il enregistre une méthode d'authentification sous son contrôle, un numéro ou une application de son cru. Tant que ses sessions et ses jetons ne sont pas révoqués, il revient même après un changement de mot de passe. Il explore ensuite l'entreprise via l'API Microsoft Graph, l'interface technique qui permet aux programmes de lire l'annuaire, les mails et les fichiers, puis télécharge des documents de SharePoint et OneDrive à petites doses, moins de 1 000 fichiers par heure, juste sous les seuils d'alerte. L'extraction peut durer de plusieurs heures à plusieurs jours. Microsoft observe enfin des notes d'extorsion en fin de course, avec groupes impliqués comme Storm-3121 ou Storm-3032.
L'alerte STM32 qui visait les portefeuilles Trezor, on l'a déjà croisée ici même : se déguiser en message officiel de confiance, c'est le socle de ces campagnes.
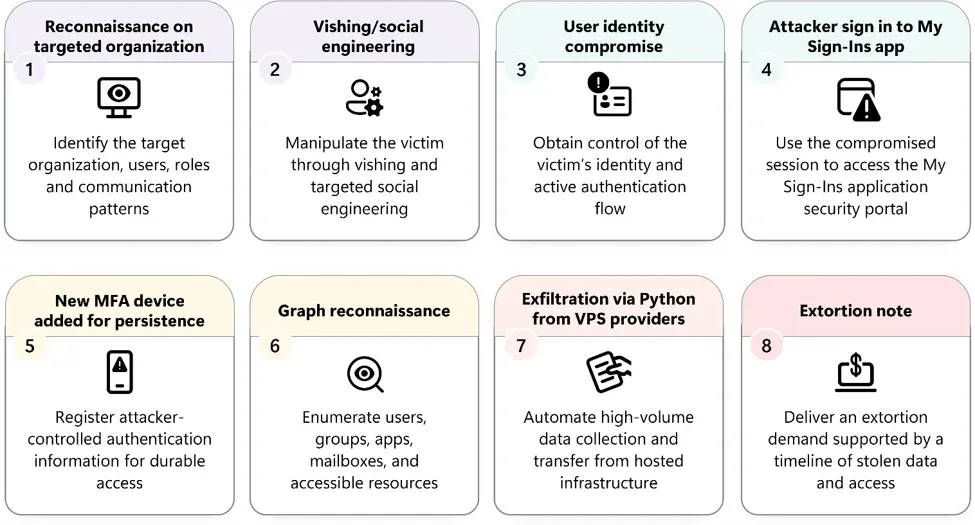
Source : Microsoft Security Blog, qui documente chaque étape avec les requêtes de détection associées.
Pourquoi ta double authentification ne suffit pas ici
Le réflexe naturel, c'est de se dire que la double authentification protège de tout. C'est exactement sur ce réflexe que misent ces campagnes. Un code reçu par SMS ou une notification validée à la va-vite se détournent très bien quand l'attaquant est déjà placé entre toi et le vrai site. Et le flux « code d'appareil » est encore plus retors : rien n'est volé, c'est toi qui approuves l'accès de l'attaquant en toute légitimité.
✉️ Un moment, avant de continuer la lecture…
Le rendez-vous du dimanche : un extrait de la chronique « Un pavé dans la tech », les 4-5 infos qui comptent et un aperçu de la semaine à venir. Inscription gratuite, désinscription en un clic.
La parade officielle de Microsoft s'appelle la MFA résistante au phishing : des clés physiques ou des passkeys stockées dans l'appareil, qui vérifient l'identité du site avant de répondre, à imposer via l'accès conditionnel. Côté entreprise, il faut en plus exiger des appareils gérés pour les services sensibles, bloquer le flux « code d'appareil » sauf besoin réel, et surveiller les nouvelles méthodes d'authentification enregistrées. Et garder en tête le signal le plus concret de toute cette affaire : quelqu'un qui t'appelle sur ton numéro perso pour te faire ajouter une méthode de connexion en urgence n'est presque jamais ton service informatique.
Les réflexes qui comptent
Rien de tout ça ne demande d'être ingénieur en sécurité. Ce sont des habitudes :
- Un vrai support informatique ne demande jamais d'ajouter une clé ou une MFA à chaud après un appel entrant : raccroche, puis rappelle via le canal interne que tu connais.
- Un SMS avec un lien « active ta passkey » est suspect par définition, même s'il mentionne le nom de ton entreprise.
- Regarde l'adresse du site avant de taper quoi que ce soit : ton-entreprise.add-passkey.com n'est pas une page Microsoft.
- Dans ton compte Microsoft, vérifie de temps en temps « Mes connexions » et la liste des méthodes d'authentification enregistrées. Une entrée inconnue, c'est une alarme.
- Si tu as cliqué : révoque tes sessions, supprime les méthodes que tu ne reconnais pas et préviens ton service informatique, même si tu doutes.
- Limite ce qui traîne publiquement : numéros et rôles affichés sur les réseaux professionnels sont la matière première de ces campagnes.
Ce qu'on ne sait pas encore : Microsoft ne précise ni le nombre d'organisations touchées, ni leur identité, et rattache les intrusions à plusieurs groupes actifs dans l'extorsion de données. La campagne reste ouverte. Les outils de détection existent déjà côté Microsoft Defender ; pour le reste, le maillon décisif reste le réflexe de celui qui décroche.
Sources
Microsoft Security Blog : le billet « Passkey-themed social engineering leads to identity and cloud compromise » détaille la chaîne complète, les domaines piégés et les mesures de protection.
The Hacker News : le résumé des deux campagnes documentées par Microsoft, dont une vague de plus d'un million de mails de fraude au faux patron.
—
Recherche, relecture et illustration assistées par IA. Le contenu reflète le travail éditorial de la rédaction.
No comments yet